Bitácora de fernand0 Cambiando de aires

La IA nos vuelve descuidados

Colección de figuritas de animales

Es indudable que la IA puede ayudarnos a ir más rápidos y a hacer algunas cosas mejor, pero, como cualquier otro sistema de ayuda, puede provocar que nos volvamos despistados y descuidados.

De eso hablaban en Doctors who used AI assistance in procedures became 20% worse at spotting abnormalities on their own, study finds, raising concern about overreliance.

Se trata de los resultados de un estudio publicado en la revista The Lancet donde se veía que pasaban de detectar pólipos con una tasa del 28,4 % a un 22,4 %, una vez que dejaban de tener acceso a las herramientas de IA.

A study published in the Lancet Gastroenterology & Hepatology journal this month found that in 1,443 patients who underwent colonoscopies with and without AI-assisted systems, endoscopists introduced to an AI-assistance system went from detecting potential polyps at a rate of 28.4% with the technology to 22.4% after they no longer had access to the AI tools they were introduced to—a 20% drop in detection rates.

Básicamente, parece que se desarrolla una cierta pereza y también un cambio en la relación entre el facultativo y su entrenamiento.

The results not only call into question a potential laziness developing as a result of an overreliance on AI, but also the changing relationship between medical practitioners and a longstanding tradition of analog training.

En otro estudio se aludía a lo que decíamos arriba: más eficiencia, pero reducción en el compromiso o la interacción con lo que se tenía entre manos.

... found that among surveyed knowledge workers, AI increased work efficiency, but reduced critical engagement with content, atrophying judgment skills.

Esto no tiene que ver exactamente con la IA, sino con cualquier proceso que se automatiza, como muestran diversos experimentos a lo largo del tiempo.

The real-life consequences of automation atrophying human critical skills are already well-established.

Y no está mal utilizar las automatizaciones, ni las herramientas, pero hay que tratar de conservar la visión crítica y la atención (que puede ser difícil, diría yo).

Wu told Fortune. “But at the same time, we have to maintain those critical skills, such that when AI is not working, we know how to take over.”

Sobre todo, convendría saber qué sucede con nuestro cerebro y cómo seguir utilizándolo de manera efectiva en estos procesos.

“AI will be, or is, part of our life, whether we like it or not,” he said. “We are not trying to say that AI is bad and [to stop using] it. Rather, we are saying we should all try to investigate what’s happening inside our brains, how we are affected by it? How can we actually effectively use it?”

Y no olvidar que la IA se entrena con datos de los humanos: cuando nuestros resultados sean malos, probablemente los de la IA empeorarán.

If professionals and specialists want to continue to use automation to enhance their work, it behooves them to retain their set of critical skills, Wu said. AI relies on human data to train itself, meaning if its training is faulty, so, too, will be its output.

Es difícil resistirse a la asistencia que nos proporcionan estas herramientas, pero nuestro interés puede ser conservar nuestras habilidades y capacidades.

Privacidad en situaciones donde no es tan evidente

Expo. Pantallas

Tener un mínimo de intimidad en un dispositivo móvil es algo bastante difícil. Pero las tendencias son cada vez peores, muchas veces con la invitación a la comodidad: recibes un enlace en tu aplicación, te ofrece abrirlo sin salir y ya está.

Muchos ya lo habrán sospechado, pero en In-App Browsers: The worst erosion of user choice you haven’t heard of nos lo recuerdan: además de dejarnos más tiempo en la aplicación que sea, lo que ocurre es que algunas de estas aplicaciones manipulan la información de las páginas y reducen nuestras opciones de privacidad (allí no sale el aviso de cookies, por ejemplo; que no es que yo sea fan del aviso, pero sí que lo soy de borrarlas, no aceptarlas o bloquearlas con herramientas que me permitan hacerlo).

In-App Browsers subvert user choice, stifle innovation, trap users into apps, break websites and enable applications to severely undermine user privacy.

Las posibilidades de espionaje (ver lo que tú ves) y manipulación del contenido son claras.

Worst of all, this switch grants these apps the ability to spy and manipulate third-party websites.

Los sistemas ofrecen alguna protección, por ejemplo, impidiendo ya inyección de código.

It is possible to use in-app browsers in a way that preserves privacy. Both iOS and Android provide a system components (SFSafariViewController and Android Custom Tabs respectively), which do not allow the hosting app to inject JavaScript or otherwise spy on the user. Android Custom Tabs solution also (by default) invokes the users default browser.

Pero es todavía mejor cuando los enlaces se abren en el navegador que hayamos elegido.

Thus, this behavior would be impossible if links were simply opened in the user’s default browser or in the system provided in-app browser.

Yo suelo copiar y pegar los enlaces desde las aplicaciones en el navegador, normalmente en ventanas de incógnito, pero la elección es de cada uno.

Esperemos que la Comisión Europea se tome en serio estas cuestiones y tome medidas para proteger mejor a los usuarios.

A título de inventario y sin analizar cómo de bien lo hacen, algunos ejemplos: WhatsApp Is Building In-app Browser To Allow Users To Open Links Directly in Chat, Telegram Browser, Gifting Stars and More, TikTok’s in-app browser could be keylogging, privacy analysis warns.

Una herramienta para comprobar si estos navegadores inyectan código: InAppBrowser.com.

Por seguir con temas parecidos, también leí Automotive Privacy in California: The UX Benchmark That Could Change Everything donde se comenta el caso de los coches.

Podríamos decir que un coche es como un móvil (o un montón de ordenadores con más cosas) y eso significa que es un contenedor de datos, que fluyen de manera más o menos libre hacia el fabricante.

Every modern car is a data machine. It records where you go, when you go, how you drive, and often, who is with you. This information flows quietly from vehicle to manufacturer.

En California tienen leyes algo más avanzadas que en el resto de EEUU sobre protección de datos y, al igual que aquí, el problema no es la ley sino los mecanismos que tenemos para conseguir que se aplique.

In California, the law is clear. The California Consumer Privacy Act (CCPA) has been in effect since 2020, giving people the right to see, limit, and delete personal data. But a right is only as strong as the tools that allow you to use it.

De manera más concreta, cómo puede un conductor normal, sin conocimientos técnicos ni legales salirse o limitar el uso de sus datos.

The case was not about the data itself. It was about access. About whether an ordinary driver, without legal or technical knowledge, could opt out of data sales, limit the use of sensitive information, or allow an authorized agent to act on their behalf.

En particular, además de otras cosas, habla de aspectos que comentábamos más arriba, como el navegador (no el GPS), las cookies, …

The second was Web Browser Ratings: how brands handled cookies, privacy notices, opt-out signals, and the fairness of consent experiences. If accepting cookies took one click, did rejecting them take the same? Or did it require navigating multiple screens in what regulators call “dark patterns”?

Todo esto está relacionado con un estudio, el Privacy4Cars’ 2025 Privacy UX Benchmarking Study y las conclusiones no son muy buenas: de un máximo de 5 puntos, la mediana de la nota de 44 fabricantes era de 1,75.

¿Los mejores? Honda y su hermana de lujo, Acura, que obtuvieron un 4,6. Después Subaru con un 3,8 y Rivian y Polestar con un 3,3.

Across 44 scored brands, the median rating was only 1.7 out of 5. That means most automakers are far from providing a smooth, user-friendly privacy experience. Honda and its luxury sibling Acura led the rankings with 4.6. Subaru came next with 3.8, followed by Rivian and Polestar at 3.3.

Donde peor paradas salen las marcas es en:

  • Minimización de petición de datos.
  • Limitación en el uso de información personal delicada.
  • Simetría en la aceptación de cookies (la mayoría hacen mucho más difícil rechazarlas que aceptarlas).
  • Control de privacidad general.
* Minimal Data Requirements: * Limiting Use of Sensitive Personal Information * Symmetry in Cookie Consent * Global Privacy Control (GPC)

Finalmente, emiten una serie de recomendaciones:

  • Para los consumidores, hacer valer nuestros derechos. Usar las opciones técnicas, pero también preguntar lo que sea necesario.
For Consumers: Use your rights. Enable Global Privacy Control in your browser. Ask questions of not just manufacturers, but also dealerships, rental companies, insurers, and lenders.
  • Para los fabricantes, hacerlo mejor, desde el punto de vista de usabilidad y de facilitar la privacidad.
For Automakers: Leadership matters. Honda’s example shows rapid improvement is possible. Share best practices internally. Invest in UX that builds trust.
  • Para los vendedores, fijar opciones por defecto fuertes, mostrar con facilidad las opciones para evitar el seguimiento.
For Vendors: Implementation matters as much as the tool itself. Set strong defaults. Support universal opt-out signals across platforms.
  • Para reguladores, las leyes son importantes, pero lo importante es la persistencia: estándares, inclusión de los dispositivos IoT en las reglas…
For Regulators: Enforcement works, but consistency matters. Clear, measurable standards can push the whole industry forward. Include vehicles and IoT devices explicitly in privacy rules.

Muy interesante.

En Buenos Días Aragón hablando del ciberataque a los frigoríficos

Cuando mi hija era pequeña y empezaba a hablar, decía ‘eso está donde viven los yogures’. Todavía no tenía las palabras para nombrar todas las cosas, pero los yogures eran algo familiar para ella.

Quién nos iba a decir, unos cuantos años después, que ni siquiera los yogures pueden vivir ya tranquilos.

El otro día estuvimos hablando un poco en el programa ‘Buenos días Aragón’ en Aragón TV del ciber ataque que han sufrido los frigoríficos conectados a internet hace tres semanas en Francia y posteriormente en Gran Bretaña, Bélgica y unos cuanto sitios más.

Lamentablemente, no se sabe mucho (y parece que la cosa se está complicando porque las últimas noticias hablan de los refrigeradores que se utilizan en los bancos de sangre, para conservarla) y lo mismo podría ser una gamberrada, que un ataque promovido por algún estado, que una demostración de capacidades con el objetivo de comercialización.

Muchas veces estos ataques no se producen buscando objetivos concretos (los frigoríficos, en este caso) sino, simplemente, aprovechando algún fallo conocido (en este caso los fallos se conocía desde el año pasado y había solución que se podía aplicar y evitarlos) y tratando de ver contra qué o quién se pueden lanzar.

Las motivaciones tampoco están claras y, sin embargo, han conseguido que la noticia salga en muchos noticieros y han llamado la atención de la gente de la calle (con lo intenso que ha sido octubre, parece que esta será la noticia de ciberseguridad del mes).

Se puede ver en BUENOS DÍAS ARAGÓN - 03/11/2026 - 09:00 durante unos cuantos días, a partir de la primera hora y 12 minutos.

Esta entrada se ha publicado originalmente en En Buenos Días Aragón hablando del ciberataque a los frigoríficos.

En La Era de las Distros, hablando de las oficinas universitarias de software libre

Día del Software Libre

Hace unos meses se lanzó en formato podcast una revisión de la historia de las distribuciones de Linux en España, La era de las distros. Creo que es una iniciativa muy interesante, pues son historias que resulta necesario contar para que quede su recuerdo (y, en muchos casos, su herencia).

El caso es que, antes de vacaciones, me contactó Jesús González Barahona para participar en un episodio sobre las oficinas de software libre universitarias. Salvo el periodo en el que estuve en el rectorado, mi relación con la oficina ha sido muy escasa (fundamentalmente por razones de distancia geográfica, al estar ubicada en un campus por el que transito muy poco). Sin embargo, tras aclarar este punto y viendo al resto de personas invitadas, me animé a participar. Hay que contribuir a los proyectos que nos gustan en la medida de nuestras capacidades.

Se puede escuchar el resultado en diversas plataformas: Historia, luchas y epifanías: La gesta de las Oficinas de Software Libre en la universidad, donde se abordan los casos de Cádiz, Granada y Zaragoza. Aquí —según recuerdo— hubo un caldo de cultivo interesante durante algunos años, con el Ayuntamiento de Zaragoza alineado (incluso a nivel político), y algo de aquello perdura. Seguimos contando con la Oficina de Software Libre de la Universidad de Zaragoza, aunque la presencia en el Ayuntamiento está francamente en retroceso (si bien se mantiene el software libre en el escritorio y proyectos tan interesantes como Migasfree para la distribución y configuración de programas informáticos en equipos corporativos).

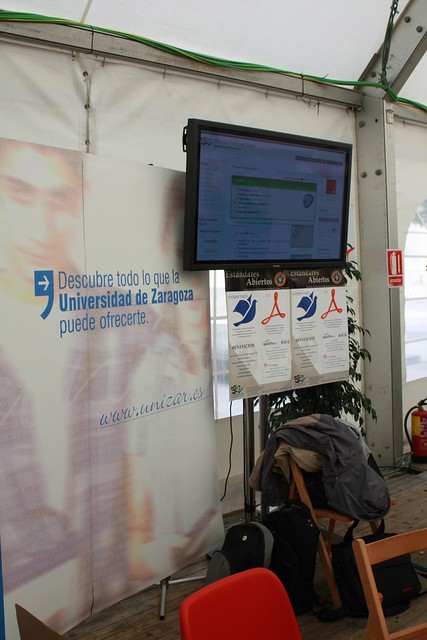
La foto que ilustra esta entrada corresponde a cuando se montó una carpa en la Plaza del Pilar con motivo del Día del Software Libre.

Entrada publicada originalmente en En La Era de las Distros, hablando de las oficinas universitarias de software libre.

Los desarrolladores, su trabajo y algunas ideas sobre el futuro

Encuadernaciones de manuscritos del Corán

En Developers aren’t worried that gen AI will steal their jobs, Stack Overflow survey reveals se discute sobre si la IA va a quitar el trabajo a los programadores o no.

Stack Overflow es un sitio de preguntas y respuestas técnicas que hace encuestas de vez en cuando y en esta ocasión se incluían preguntas sobre cómo afectaría la IA al trabajo de desarrollo.

The survey offers key insights into the evolving tech landscape, focusing on gen AI and its impact on developers.

Está claro que los desarrolladores están utilizando IA en su trabajo, y todavía hay (había, que son datos de hace un par de años) desconfianza, y también notaban un incremento en la productividad. Pero lo más interesante es que el 70% no la veía como una amenaza para sus empleos.

A surprising finding was that 70% of professional developers don't see AI as a threat to their jobs.

La idea es que no solo no se reducirá el número de desarrolladores, sino que la comunidad crecerá de forma considerable con la llegada de nuevos perfiles

"We believe that generative AI will democratize coding and grow the developer community by several folds," Ryan Polk, Chief Product Officer at Stack Overflow told VentureBeat. "If there are 20-25 million developers now, this could lead to a 10x growth of this important group."

Sobre la imagen negativa, viene probablemente de la experiencia y de algunos resultados malos o poco adecuados.

"Our hypothesis is that more people are getting a chance to try gen AI tools and are disappointed in their experience," Yepis said. "Context is key, there is nuance in the type of role and the type of AI tool that could be contributing to this."

Con relación a la desconfianza, tiene que ver con las alucinaciones y algo de lo que se habla mucho menos, que es de dónde se obtienen los datos y cómo de fiables son.

A lack of trust in gen AI developer tools was another top-level finding in the report. This ties into the well-known issue of AI hallucination, which is a significant concern for developers. ... "Gen AI is only as good as its data, garbage in, garbage out," he said. "The truth is key for AI models."

Seguramente todo ha cambiado un poco desde entonces, pero las razones aportadas tienen sentido.